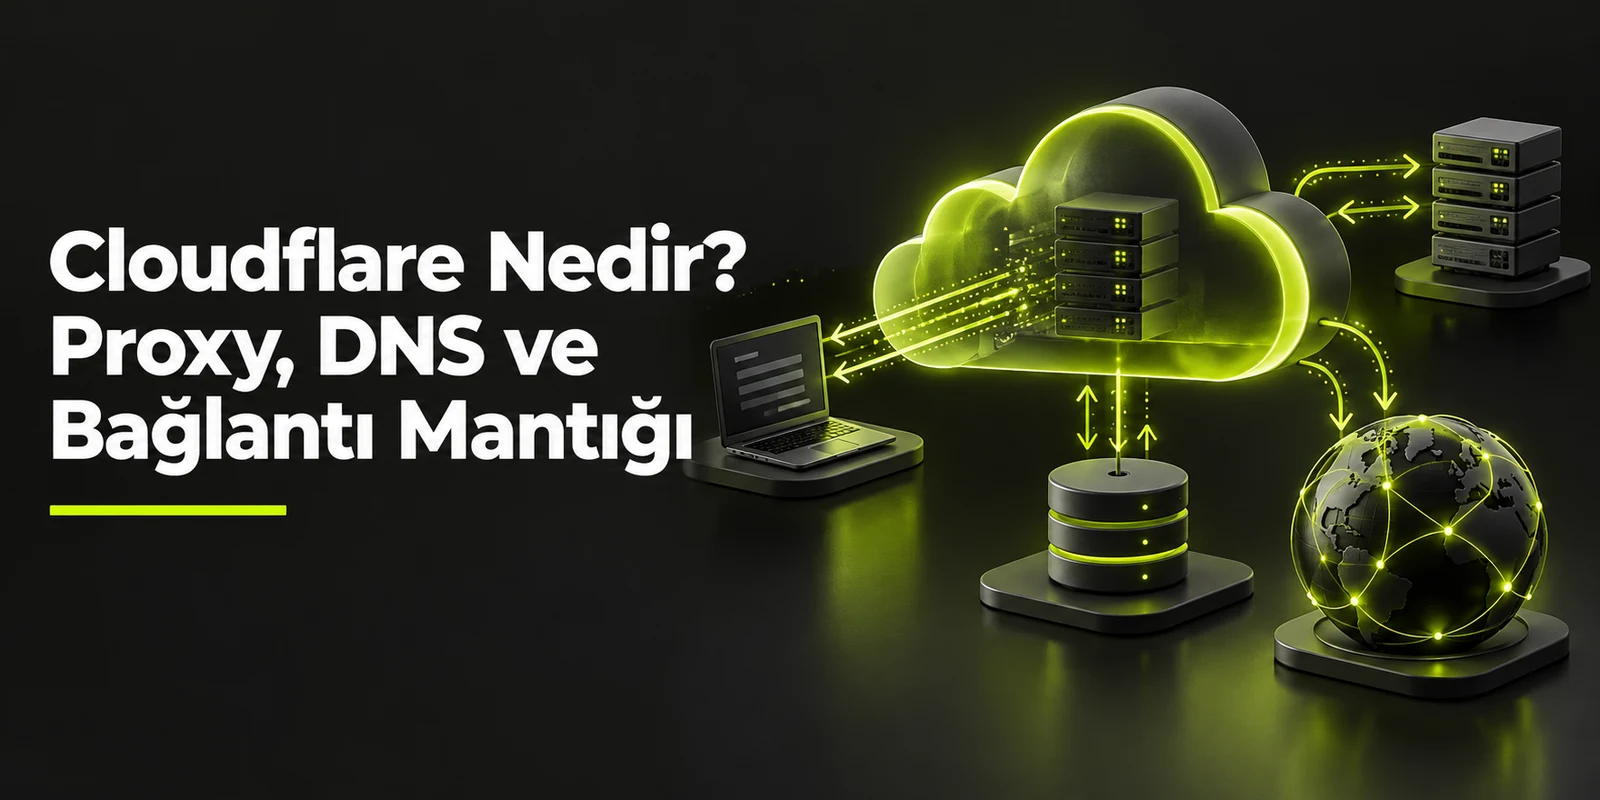
Bu açıdan Cloudflare proxy yapısı, alan adınıza gelen DNS sorgularının ve HTTP/HTTPS isteklerinin nasıl ele alınacağını belirler. Bir DNS kaydındaki proxy durumu, isteğin Cloudflare üzerinden mi yoksa doğrudan origin sunucusuna mı yönleneceğini belirler. DNS-only seçildiğinde sorguya origin IP adresi döndürülür. Proxy seçildiğinde ise istemci Cloudflare adresleriyle karşılaşır ve kayıt için tanımlı önbellek ile güvenlik yapılandırması devreye girebilir. Bu yapıyı kurarken web tasarım hizmeti ile birlikte planlamak tutarlılığı kolaylaştırır.
Cloudflare proxy ayarı isteği nasıl yönlendirir?
Buradaki ayrımı bir yol haritası gibi düşünmek işe yarar. DNS-only yolunda istemci, aldığı adres bilgisiyle origin tarafına doğrudan ulaşır. Proxy yolunda ise istemci önce Cloudflare tarafıyla bağlantı kurar; ardından Cloudflare, yapılandırmaya göre origin tarafıyla ayrı bir bağlantı kurar. Bu nedenle proxy, tek bir bağlantının uzatılması değil, ziyaretçi ile Cloudflare ve Cloudflare ile origin arasında iki ayrı bağlantı kurulması anlamına gelir.
| Yol | DNS yanıtında ne döner? | Bağlantı nasıl kurulur? |
|---|---|---|
| DNS-only | Origin IP adresi | İstemci doğrudan origin tarafına yönlenir |
| Proxy | Cloudflare adresleri | Önce ziyaretçi–Cloudflare, sonra Cloudflare–origin bağlantısı kurulur |
Hangi DNS kayıtları proxy olabilir?
Her DNS kaydı proxy edilemez. Cloudflare belgelerine göre yalnız A, AAAA ve CNAME türleri proxy olabilir. MX ve TXT kayıtları DNS-only kalır. Bu ayrım özellikle e-posta ve doğrulama kayıtları için önemlidir; örneğin bir alan doğrulama kaydının proxy edilmemesi gereken durumlar bulunur. Bu yüzden DNS bölgesini düzenlemeden önce her kaydın türünü ve amacını ayrı değerlendirmek gerekir.
- A, AAAA ve CNAME: Yapılandırmaya bağlı olarak proxy veya DNS-only olabilir.
- MX ve TXT: DNS-only kalır; proxy seçeneği bu türlerde kullanılmaz.
- Doğrulama amaçlı bazı kayıtlar: İlgili hizmetin istediği değerin doğrudan görünmesi için proxy edilmemelidir.
- Kararsız kalınan kayıt: Önce kayıt türünü doğrulayın, sonra proxy durumuna karar verin.
Test bölgesinde proxy anahtarını ve TLS modunu inceleme
Aşağıdaki inceleme, üretim DNS veya TLS değerlerini değiştirmeden okurun kendi bölgesinde ilgili karşılıkların nerede göründüğünü anlamak içindir. Canlı kayıt düzenleme, e-posta akışı ve alan doğrulama adımları bu yazının kapsamı dışındadır.
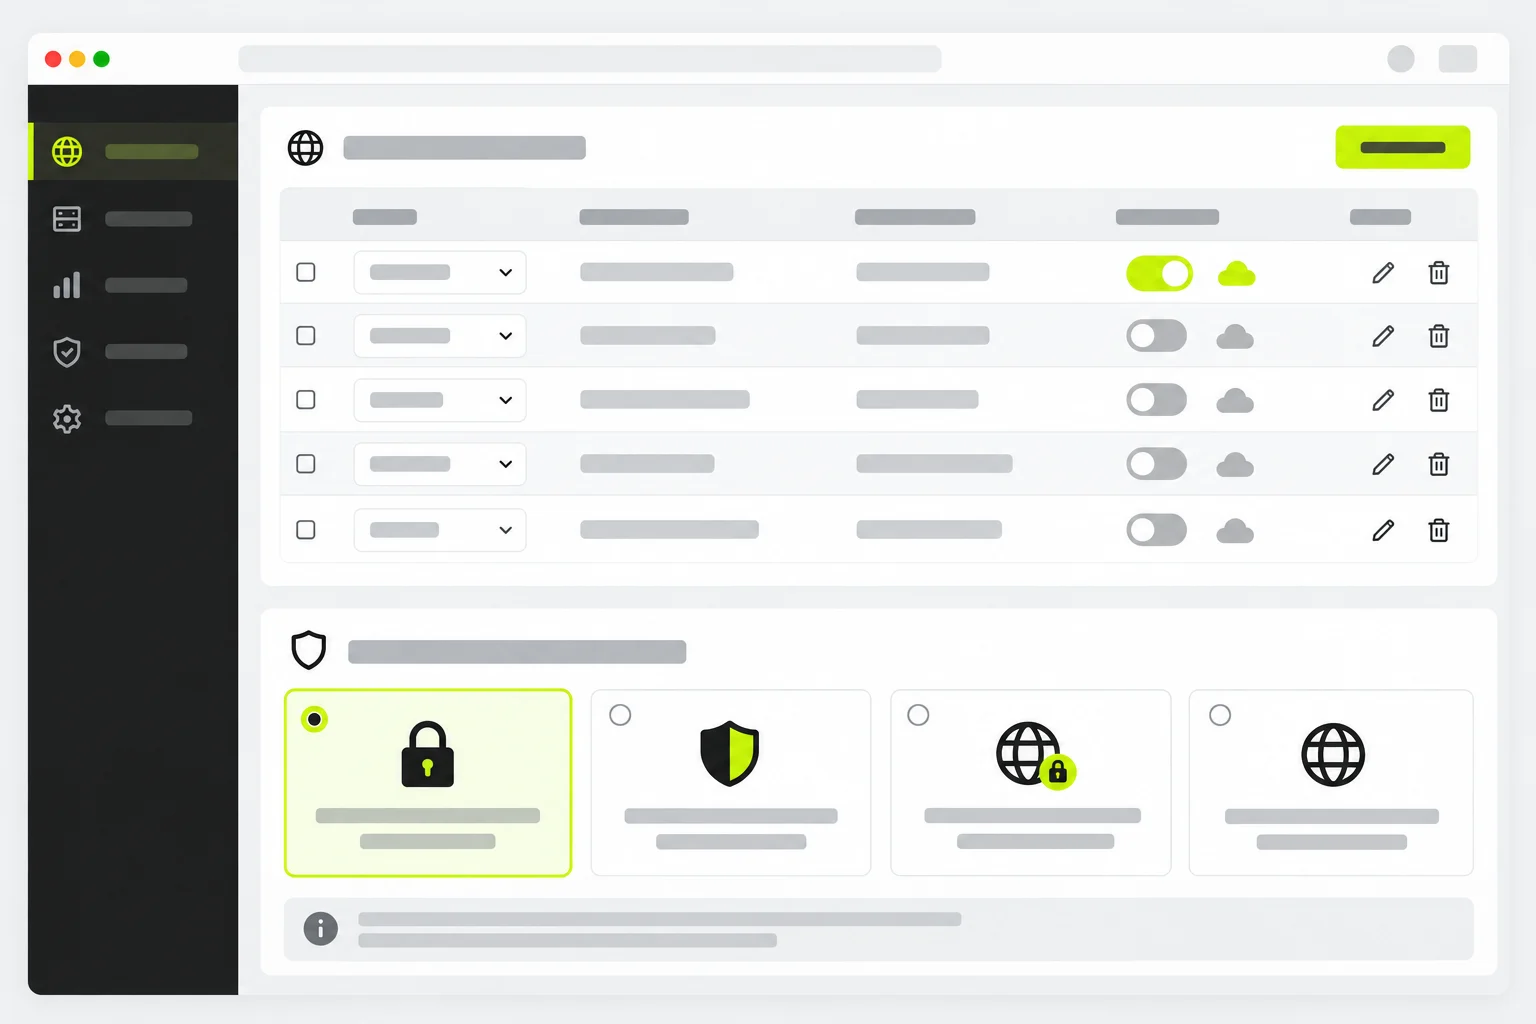
- Yetkili test hesabında, üretim etkisi olmayan test bölgesini açın.
- DNS kayıt listesinde A, AAAA veya CNAME kaydındaki proxy/DNS-only karşılığını bulun; değeri değiştirmeyin.
- SSL/TLS bölümünde ilgili şifreleme modu alanının nerede listelendiğini inceleyin; canlı mod değişikliği yapmayın.
Full Strict modu iki bağlantıyı nasıl denetler?
Full Strict, hem ziyaretçi–Cloudflare hem de Cloudflare–origin bağlantısını şifreler. Farkı, ikinci bağlantının denetim ölçütüdür: origin sertifikasının süresini, sertifika yetkilisine duyulan güveni ve sertifikadaki ana bilgisayar adının istenen adla eşleşmesini denetler. Koşullardan biri karşılanmazsa Cloudflare ile origin arasındaki bağlantı güvenli kabul edilmez.
- Sertifika süresi: Origin sertifikasının geçerlilik süresi kontrol edilir.
- CA güveni: Sertifikayı veren yetkilinin güvenilirliği aranır.
- Ana bilgisayar adı eşleşmesi: Sertifikadaki ad ile istenen ana bilgisayar adı karşılaştırılır.
- Uygulanabilir kayıt koşulu: İlgili A, AAAA veya CNAME kaydının proxy yolunda olması gerekir.
Yapılandırma öncesi kontrol listesi
Cloudflare tarafında işlem yapmadan önce istek yolunu çizmek hata payını azaltır. Hangi adın hangi origin karşılığına gittiğini, kaydın proxy kapsamına girip girmediğini ve origin sertifikasının Full Strict denetimlerini karşılayıp karşılamadığını ayrı ayrı yazın. Özellikle MX, TXT ve doğrulama kayıtlarını web trafiği kayıtlarıyla karıştırmayın.
- Proxy yapılacak kaydın A, AAAA veya CNAME olduğunu doğrulayın.
- E-posta ve doğrulama kayıtlarını DNS-only tarafında tutmayı planlayın.
- Full Strict düşünülüyorsa origin sertifikasının süre, CA güveni ve ad eşleşmesini önceden inceleyin.
- Değişiklikten önce mevcut DNS yanıtlarını ve TLS modu değerini not edin.
Kaynaklar
Bu yazıdaki proxy ve SSL açıklamaları aşağıdaki resmi geliştirici belgelerindeki kapsamla sınırlıdır: Cloudflare proxy durumu ve DNS-only ve Cloudflare Full strict. Plan, hız ve sıralama etkisi bu yazının kapsamı dışındadır.